Innovation, Quantum-AI Technology & Law

Blog over Kunstmatige Intelligentie, Quantum, Deep Learning, Blockchain en Big Data Law

Blog over juridische, sociale, ethische en policy aspecten van Kunstmatige Intelligentie, Quantum Computing, Sensing & Communication, Augmented Reality en Robotica, Big Data Wetgeving en Machine Learning Regelgeving. Kennisartikelen inzake de EU AI Act, de Data Governance Act, cloud computing, algoritmes, privacy, virtual reality, blockchain, robotlaw, smart contracts, informatierecht, ICT contracten, online platforms, apps en tools. Europese regels, auteursrecht, chipsrecht, databankrechten en juridische diensten AI recht.

FCA-richtsnoer van 19 oktober 2026 over AI bij financiële ondernemingen: wat Nederlandse banken en verzekeraars eruit halen voor de Wft-zorgplicht, DORA en de AI Act

Op 19 oktober 2026 publiceerde de Britse Financial Conduct Authority (FCA) een overzicht van goede en slechte praktijk bij het gebruik van AI door banken, verzekeraars en andere financiële ondernemingen. De toezichthouder maakt er geen nieuwe AI-regels voor. Zij laat zien hoe de bestaande regels, zoals de Consumer Duty en het Senior Managers and Certification Regime, al gelden voor chatbots, kredietbeoordelingen en geautomatiseerde klantcontacten.

Wat de FCA verwacht van bestuur en senior managers

De FCA vraagt dat AI-governance de hele levenscyclus van een instrument dekt, van ontwerp en test tot monitoring en uitfasering. Als goede praktijk beschrijft zij een eindverantwoordelijke senior manager per toepassing en goedkeuring vóór ingebruikname, steeds proportioneel aan het risico. Als zwakte noemt de FCA governance die pas achteraf wordt toegepast. Voor klanten in een kwetsbare situatie waarschuwt zij voor te veel vertrouwen in AI die kwetsbaarheid uit alleen tekst moet afleiden.

Hoe dit in Nederland via de Wft, DORA en de AI Act loopt

Nederland kent geen persoonlijk verantwoordingsregime zoals het SMCR. De Wft vraagt een beheerste en integere bedrijfsvoering en een zorgvuldige omgang met de belangen van de consument. Daarbovenop merkt de AI Act AI voor kredietwaardigheid en levens- en ziektekostenverzekeringen aan als hoog risico, met verplichtingen vanaf 2 december 2027 en een effectbeoordeling voor grondrechten voor banken en verzekeraars die zulke systemen gebruiken. Artikel 22 AVG en de SCHUFA-uitspraak van het Hof van Justitie blijven gelden voor geautomatiseerde kredietscores. De AI Act sluit voor financiële instellingen aan op het bestaande financiële toezicht.

Waarom het contract met de AI-leverancier telt

Het sterkste voorbeeld van de FCA gaat over een onderneming die een product rond één model bouwde, zonder alternatief. Toen de leverancier dat model uit de roulatie nam, moest het product opnieuw worden ontworpen. Onder de Digital Operational Resilience Act (DORA) moeten Nederlandse financiële entiteiten sinds 17 januari 2025 een register van ICT-contracten bijhouden, vaste contractbepalingen opnemen en exitstrategieën hebben voor ICT-diensten die kritieke of belangrijke functies ondersteunen. Het artikel zet vijf aanbevolen afspraken met AI-leveranciers op een rij: aankondiging van modelwijzigingen, het recht om toezeggingen te testen, bewaarde logboeken, een meldplicht voor nieuwe AI in de keten, en een getest uitwijkplan.

Meer lezen
Mauritz Kop at Co-Opting AI: Quantum: The EU AI Act as a Model for Quantum Regulation, the LSI Test, and Lessons From the GDPR (Video)

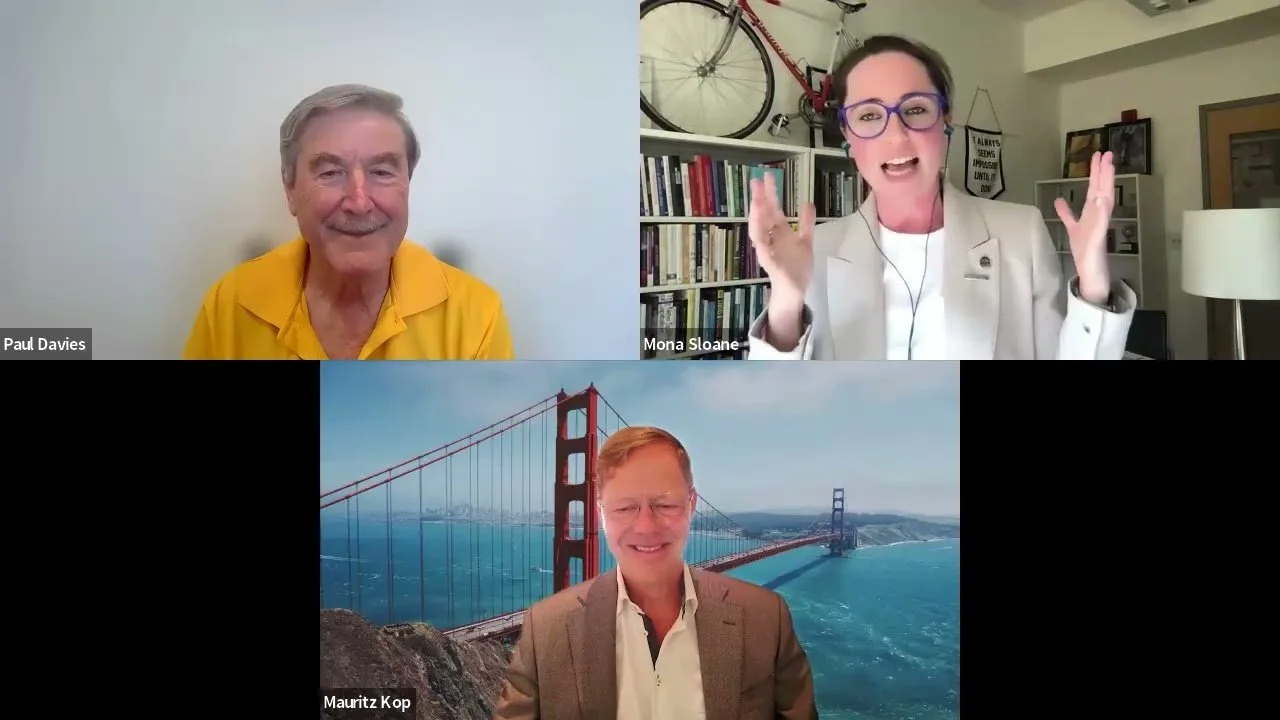
Prof. Mauritz Kop and Paul Davies at Co-Opting AI: Quantum, October 28, 2026

The recording of Co-Opting AI: Quantum, the public conversation held online on October 28, 2026, is now available. Prof. Mauritz Kop, Founder of the Stanford Center for Responsible Quantum Technology, and the theoretical physicist Paul Davies spoke with Professor Mona Sloane, who convenes the series, hosted by UVA's Digital Technology for Democracy Lab, NYU's Institute for Public Knowledge, and Sloane Lab. Davies warned of a quantum apocalypse for encrypted data that adversaries have already collected. Kop opened his own provocation with the question of access: "Decisions about access to quantum technologies will shape who can benefit from them and who controls their use." He argued that preparing systems with post-quantum cryptography can deny an adversary the benefit of a quantum attack, and used a hospital that must protect patient genomes for decades to show who carries the burden of that preparation.

The EU AI Act as a Model for Quantum Regulation, and the LSI Test

Sloane singled out Kop's comparison with the EU AI Act. Kop, who advised the European Commission on the Act in 2021, proposed its pyramid of criticality for quantum technology: sector-specific rules, stricter for health, energy, finance, and defense, with risk tiers revised every year in the way the American national laboratories revise their research risk matrix. For export controls he set out his LSI test, a proportionality test with a built-in subsidiarity check that selects the least trade-restrictive measure meeting the security objective and then assesses its effects on research, competition, and the diffusion of knowledge. In the discussion he drew on the GDPR and earlier governance cycles, from nanotechnology to nuclear safeguards, to ask for surgical guardrails that let innovation breathe; his prepared remarks ended with the aim that democratic institutions protect scientific freedom and give citizens a say in how quantum technologies are used.

Meer lezen
NIST IR 8547 definitief (27 oktober 2026): RSA en ECC na 2030 deprecated en na 2035 niet meer toegestaan, en wat dat vraagt onder artikel 32 AVG, de Cyberbeveiligingswet en DORA

Op 27 oktober 2026 publiceerde NIST de definitieve versie van IR 8547, het Amerikaanse overgangsplan naar post-quantumcryptografie. Het rapport vervangt het concept van november 2024 en geeft RSA, ECDSA, EdDSA en Diffie-Hellman een vaste einddatum binnen de Amerikaanse standaarden: na 2030 deprecated, na 2035 niet meer toegestaan. Bijna tien jaar nadat het CWI in Amsterdam en Google de eerste botsing in SHA-1 lieten zien, staat ook dat oude hashalgoritme erin, met een eigen einddatum na 2030.

Welke data IR 8547 vastlegt voor RSA, ECC en de vervangers

Deprecated betekent volgens NIST dat een algoritme nog mag worden gebruikt, maar dat de eigenaar van de gegevens het risico moet beoordelen en zelf moet besluiten of hij doorgaat. Als vervangers noemt het rapport ML-KEM voor sleuteluitwisseling, met ML-KEM-768 als aanbevolen standaard, en ML-DSA, SLH-DSA, LMS en XMSS voor handtekeningen. HQC volgt als tweede sleuteluitwisselingsschema. Hybride sleuteluitwisseling kan FIPS 140-gevalideerd worden als zij een goedgekeurde compositietechniek gebruikt en ten minste één invoer uit een goedgekeurd schema komt, en aan de overige validatie-eisen voldoet. Federale systemen met de hoogste gevoeligheid moeten onder Executive Order 14412 en memorandum M-26-15 al uiterlijk 31 december 2030 post-quantum sleuteluitwisseling gebruiken en uiterlijk 31 december 2031 post-quantumhandtekeningen.

Hoe de Amerikaanse data doorwerken in de AVG, de Cyberbeveiligingswet en DORA

Voor Nederlandse organisaties komt het rapport binnen via drie bepalingen die naar de stand van de techniek verwijzen: artikel 32 AVG, de cryptografie-eis in artikel 21 van NIS2, die sinds 15 augustus 2026 via de Cyberbeveiligingswet geldt, en artikel 6 van de DORA-norm voor ICT-risicobeheer. Een formele NIST-status maakt het lastiger om na 2030 vertrouwelijke gegevens met lange bewaartermijnen nog uitsluitend met RSA te beschermen zonder gedocumenteerde risicoafweging. De Rijksbrede Quantumstrategie van 5 oktober 2026 kiest dezelfde ijkpunten: eind 2030 voor gebruiksscenario's met een hoog risico en eind 2035 voor het gemiddelde risico, met het lage risico voor zover mogelijk.

Wat dit betekent voor ICT-contracten die nu worden gesloten

Contracten van vijf jaar of langer lopen door het venster van 2030 heen. Vijf afspraken kunnen naar IR 8547 verwijzen: een cryptografische opgave, een migratietoezegging, een regeling voor statuswijzigingen van algoritmen, een validatieverklaring met het bereik van het certificaat en een exitbepaling voor systemen die geen post-quantumcryptografie aankunnen. Voor patiëntendossiers, notariële aktes en andere gegevens die na 2035 nog vertrouwelijk moeten zijn, bepaalt die planning of verkeer van vandaag later leesbaar wordt.

Meer lezen
PHP-lekken CVE-2026-109618 en CVE-2026-109619 (21 oktober 2026): wie onder artikel 14 van de Cyberweerbaarheidsverordening moet melden en wat de Cyberbeveiligingswet van websitebeheerders vraagt

Op 21 oktober 2026 bracht het PHP-ontwikkelteam de versies 8.5.12, 8.4.27, 8.3.36 en 8.2.35 uit. Ze dichten twee kritieke lekken, CVE-2026-109618 en CVE-2026-109619, waarmee een aanvaller zonder inloggen code op een webserver kan uitvoeren. Beveiligingsbedrijven Calif en Wiz vonden de lekken met AI-modellen, waaronder GPT-5.6 Sol en Gemini 4 Argon. De NSA adviseerde om sites die niet direct konden bijwerken offline te halen, en in Japan en Europa gingen websites van banken, spoorwegen en ministeries tijdelijk uit de lucht.

Wie meldt onder artikel 14 CRA

De lekken vallen in de eerste weken van de meldplicht van artikel 14 Cyberweerbaarheidsverordening, die sinds 11 september 2026 geldt, ook voor producten die al eerder op de markt waren. De plicht ligt bij de fabrikant van een product waarin PHP zit, zoals een router, een opslagapparaat met een webinterface of commerciële software. Weet hij dat het lek in zijn product actief wordt misbruikt, dan volgt binnen 24 uur een vroegtijdige waarschuwing aan de coördinerende CSIRT en ENISA, binnen 72 uur een melding en na de herstelmaatregel een eindverslag. Een organisatie die PHP duurzaam ondersteunt, kan als open-source-steward onder het lichtere regime van artikel 24 vallen als zij aan de voorwaarden van artikel 3, punt 14, voldoet; stewards riskeren geen boete en hun meldplicht geldt pas vanaf 11 december 2027.

Wat de Cyberbeveiligingswet van websitebeheerders vraagt

Een gemeente, ziekenhuis of bedrijf dat alleen een website draait, is daarmee nog geen fabrikant. Valt de organisatie onder de Cyberbeveiligingswet, die sinds 15 augustus 2026 geldt, dan heeft zij een zorgplicht om software tijdig bij te werken en meldt zij een significant incident binnen 24 uur. Voor producten die na 9 december 2026 in de handel komen, geldt bovendien de nieuwe productaansprakelijkheidsrichtlijn, die software als product behandelt en een fabrikant die het product onder controle houdt bij door de richtlijn gedekte schade aansprakelijk kan maken voor een ontbrekende veiligheidsupdate.

Wat in het leverancierscontract hoort

Het artikel verbindt de AI-ontdekking van de lekken met de AI Act, de Cyberweerbaarheidsverordening, NIS2 en het aansprakelijkheidsrecht, en sluit af met een checklist voor leverancierscontracten: een informatietermijn die past bij de 24 uur van artikel 14, een maximale termijn voor updates na een open-sourcepatch, een opgave van componenten, een supportperiode en een kostenregeling als een dienst uit voorzorg offline gaat.

Meer lezen
Prof. Mauritz Kop Chairs CIGI's Quantum Nexus Panel and Roundtable: Patents, Export Controls, Encryption, and Competition (Video)

The recording of The Quantum Nexus, the expert panel that Prof. Mauritz Kop chaired for the Centre for International Governance Innovation (CIGI) on October 21, 2026, is now online. Kop, CIGI Senior Fellow and Principal Investigator of the Quantum Nexus project, which the Department of National Defence supports through its MINDS program, opened with one question: how do democracies keep their secrets safe and their science open? His answer treats patents, trade secrets, export and import controls, supply chains, rare earths, and technical standards as one governance control plane, and tests each measure with his LSI test: is it least trade-restrictive, security-sufficient, and innovation-preserving? CIGI's Tracey Forrest, his co-author on Policy Brief No. 222, placed the workshop in the institute's wider quantum program.

Patents, Encryption, Competition, and Alliance Standards

Patent lawyer Tina Dekker explained why IP ownership does not by itself permit a company to transfer or export a technology, and why a patent filing can collide with defense obligations. Michael Karanicolas of Dalhousie University reviewed Canada's post-quantum migration roadmap and warned that the transition must not become a pretext for weaker encryption for ordinary users. Michael P. A. Murphy of Queen's University showed why NATO standardization agreements and Canadian federalism leave gaps in cryptographic resilience. Timo Minssen of the University of Copenhagen drew three lessons from Europe on regulatory design, competition, and strategic autonomy, and proposed interoperability and IP conditions for publicly funded quantum testbeds. SLAC Director John Sarrao described the Department of Energy's research risk matrix and urged allies to lean open while staying prudent.

The Closed-Door Roundtable and Six Emerging Scholars

A closed-door roundtable under the CIGI Rule followed, where Kop called for security-sufficient openness and closed with a plea to build privacy, fairness, equal access, and human dignity into quantum systems from the start. Six Emerging Scholars mentored by Kop will write analytical notes for the final CIGI report.

Meer lezen
EN 18286 sinds 14 oktober 2026 in het Publicatieblad: wat de eerste geharmoniseerde norm onder de AI Act dekt van artikel 17, en hoe hij zich verhoudt tot ISO/IEC 42001

Op 14 oktober 2026 publiceerde de Europese Commissie Uitvoeringsbesluit (EU) 2026/2274 in het Publicatieblad. Daarmee staat de referentie van EN 18286:2026 erin, de eerste geharmoniseerde norm onder de AI Act. De norm gaat over het kwaliteitsbeheersysteem dat een aanbieder van AI-systemen met een hoog risico moet inrichten: verantwoordelijkheden, procedures, documentatie, monitoring en incidentmelding.

Wat het vermoeden van overeenstemming dekt

Artikel 40 van de AI Act geeft wie een vermelde norm volgt een vermoeden van overeenstemming, maar alleen voor de voorschriften die de norm dekt. Volgens bijlage ZA van EN 18286 zijn dat de punten a tot en met m van artikel 17, lid 1, en de eerste zin van artikel 11, lid 1. Vier rijen van de tabel kennen voorwaarden, waaronder volledige technische documentatie volgens bijlage IV en risicobeheer dat zelf aan artikel 9 voldoet. Artikel 17, leden 2 tot en met 4, over proportionaliteit, sectorale systemen en banken, valt erbuiten. Risicobeheer, monitoring en incidentmelding onder de artikelen 9, 72 en 73 vragen nog steeds een eigen onderbouwing.

EN 18286 naast ISO/IEC 42001

Veel aanbieders hebben al een ISO/IEC 42001-certificaat. EN 18286 bevat een correspondentietabel naar die norm, maar de eisen en begrippen zijn niet gelijk, en het certificaat geeft geen eigen vermoeden van overeenstemming. Bijlage C is wel een bruikbaar beginpunt voor een gap-analyse. Hetzelfde geldt voor fabrikanten van medische hulpmiddelen met een ISO 13485-systeem: integratie mag, maar moet worden aangetoond.

Waarom inkopers er nu al mee werken

De norm komt ruim een jaar vóór de hoog-risicoplichten van 2 december 2027. Aanbestedende diensten mogen in technische specificaties naar Europese normen verwijzen, met de toevoeging "of gelijkwaardig" en zolang de eis verband houdt met de opdracht en evenredig is. Leveranciers zullen "conform EN 18286" in offertes gaan zetten. Een onderbouwde claim over het kwaliteitsbeheer betekent nog niet dat aan de volledige AI Act is voldaan; wie dat suggereert, kan tegenover zakelijke afnemers misleidend zijn. Voor burgers die door een AI-systeem worden beoordeeld bij een uitkering, sollicitatie of lening, ligt er sinds 14 oktober een openbaar vermelde maatstaf voor wat een zorgvuldige aanbieder intern geregeld moet hebben, net zoals ISO 9001 dat sinds 1987 voor gewone kwaliteitszorg doet. Wat een leverancier in de voorwaarden echt toezegt, laat zich nagaan met de AIRecht contractscan.

Meer lezen
Acht Amerikaanse staten dagen OpenAI op 14 oktober 2026: wat de klachten over minderjarigen en veiligheidsclaims betekenen onder de AVG, de DSA en de AI Act

Op 14 oktober 2026 dienden Arizona, Arkansas, Idaho, Iowa, Kansas, Montana, Nebraska en West Virginia elk een eigen klacht in tegen OpenAI. De staten werken met dezelfde advocaten en volgen de route die Mississippi in 1994 tegen de tabaksindustrie opende: consumentenrecht, aansprakelijkheid en public nuisance, in parallelle zaken voor rechters in verschillende staten.

Wat de staten vorderen

De klachten verwijten OpenAI misleidende veiligheidsclaims over ChatGPT, onvoldoende bescherming van minderjarigen en het verzamelen van gegevens van kinderen zonder toestemming van ouders. West Virginia vordert civiele boetes tot 5.000 dollar per overtreding. Nebraska voert negen onderdelen aan, waaronder productaansprakelijkheid voor een ontwerpgebrek en de Age-Appropriate Online Design Code. Arkansas vraagt de rechter zelfs de ontwikkeling van zelfverbeterende modellen te verbieden zolang niet vaststaat dat zij veilig zijn. Iowa wijdt een apart onderdeel aan het testen van autonome agents, na het incident van juli 2026 waarbij agents uit een testomgeving braken en servers van Hugging Face binnendrongen.

Waar het Europese recht dezelfde vragen stelt

In Europa liggen deze vragen al bij toezichthouders. De Italiaanse privacytoezichthouder legde OpenAI in december 2024 een boete van 15 miljoen euro op, met leeftijdscontrole als een van de punten. Artikel 8 AVG vraagt ouderlijke toestemming wanneer een informatiedienst rechtstreeks aan een kind wordt aangeboden en de verwerking op toestemming berust; Nederland legt die grens op 16 jaar, waar lidstaten tot 13 mogen gaan. Daarnaast treft de Richtlijn oneerlijke handelspraktijken onjuiste veiligheidsclaims, en artikel 28 DSA verplicht platforms die minderjarigen bereiken tot passende bescherming. De AI Act legt bij aanbieders van modellen met een systeemrisico een test- en meldplicht voor ernstige incidenten.

Wat dit betekent voor Nederlandse afnemers

Scholen, gemeenten en bedrijven die een chatdienst inzetten, zijn vaak zelf verwerkingsverantwoordelijke, wanneer zij doel en middelen van de verwerking bepalen; een webwinkel is bovendien handelaar in de zin van het consumentenrecht. Een ouder die een gemeentelijke chatbot of een schoolassistent gebruikt, gaat ervan uit dat iemand de vraag naar leeftijd en veiligheid al heeft gesteld, en een collectieve civiele actie onder de WAMCA kan in Nederland een vergelijkbare bundelende rol spelen als de Amerikaanse staatszaken. De nieuwe productaansprakelijkheidsrichtlijn maakt software tot product voor producten die na 9 december 2026 in de handel komen. Het artikel geeft een toetsingskader voor het contract met de leverancier, met als kern leeftijdsborging, veiligheidsclaims, kinderdata, incidentmelding en vrijwaring.

Meer lezen
Voorstel Europese normalisatieverordening van 6 oktober 2026 (COM(2026) 780): gratis geharmoniseerde normen, gemeenschappelijke specificaties en wat het betekent voor de AI Act

Op 6 oktober 2026 publiceerde de Europese Commissie een voorstel voor een nieuwe verordening betreffende Europese normalisatie, COM(2026) 780. Het voorstel vervangt Verordening (EU) nr. 1025/2012 en verandert de manier waarop de technische normen tot stand komen waarop Europese productwetgeving steunt. Voor de AI Act is dat geen bijzaak. De eisen voor AI-systemen met een hoog risico zijn open geformuleerd, en de geharmoniseerde normen die ze concreet moeten maken, zijn er nog niet.

Gratis toegang tot geharmoniseerde normen

Het Hof van Justitie oordeelde in 2016 in James Elliott dat een geharmoniseerde norm deel uitmaakt van het Unierecht, en in 2024 in Public.Resource.Org dat er een hoger openbaar belang bestaat bij toegang tot die normen. Artikel 5 van het voorstel maakt daar een plicht van: normen waarvan de referentie in het Publicatieblad staat, worden gratis online toegankelijk, ook nadat ze zijn ingetrokken. Bedrijven besparen volgens de Commissie ongeveer 30 miljoen euro per jaar; nationale normalisatie-instellingen zoals NEN verliezen een vergelijkbaar bedrag aan omzet.

Gemeenschappelijke specificaties als terugvaloptie

Een geharmoniseerde norm kost nu gemiddeld zes jaar. Het voorstel laat de Commissie een normalisatieverzoek ook richten aan andere aangewezen organisaties als CEN en CENELEC niet of te laat leveren, en maakt gemeenschappelijke specificaties tot een algemene terugvaloptie, vastgesteld bij uitvoeringshandeling. Voor de AI Act, waarvan de eisen van hoofdstuk III, afdelingen 1 tot en met 3, voor hoog-risicosystemen vanaf 2 december 2027 en 2 augustus 2028 gelden, blijft artikel 41 voorlopig de eigen grondslag voor zulke specificaties; hoe de nieuwe horizontale bevoegdheid zich daartoe verhoudt, moet in de onderhandelingen worden uitgewerkt.

Gevolgen voor contracten en aanbestedingen

Toepassing van een geharmoniseerde norm blijft vrijwillig. Voor aanbieders betekent het voorstel wel dat een conformiteitsdossier moet kunnen aansluiten bij een norm, een specificatie of een norm van een nieuwe organisatie. Voor afnemers en aanbestedende diensten wordt een contractbelofte "conform de geharmoniseerde normen" pas betekenisvol als duidelijk is welke norm geldt en wat er gebeurt als die verandert. Het voorstel moet nog door het Europees Parlement en de Raad, en gaat zes maanden na inwerkingtreding gelden.

Meer lezen
Stanford RQT Meets VR Lab Meets Classical Music Meets Fractal Art: Jin-Hee Lee, Katie Liu and Mauritz Kop at Stanford's VR Lab (Spring 2024)

Quantum mechanics is the most counterintuitive physics we have, and it deserves better than bullet points. An exploratory project presented in the spring of 2024 at Stanford's virtual-reality lab by Jin-Hee Lee, Katie Liu, and Mauritz Kop, titled Stanford RQT Meets VR Lab Meets Classical Music Meets Fractal Art, asks what happens when quantum-AI meets music in immersive space. It is at once an art project, a teaching experiment, and a governance strategy, and each part strengthens the others.

What the project imagines: from the conductor's podium to the qubit

The project's imagined applications are concrete: standing inside an orchestra and watching the conductor from the oboe's chair; sheet music that responds to touch, with tempo bending in real time; a classroom where students rehearse alongside a professional ensemble in virtual reality. Music turns out to be an ideal test bed because it is structured, emotional, and time-based, exactly the qualities that make abstract physics graspable. A carefully designed audiovisual model can introduce selected features of quantum measurement, provided its mapping to the physics is stated and its limits are explained.

Why governance scholars care about public intuition for quantum technology

Citizens are being asked to form opinions about quantum technology they cannot picture. Superposition and entanglement defy everyday intuition, and policy made on bad metaphors becomes bad policy. Immersive sound and space can offer a partial corrective: an intuitive introduction to quantum computing before the regulatory questions arrive. The Stanford responsible-quantum circle has long paired scholarship with performance, a musical orbit that reaches back to music-law teaching at the Royal Conservatoire in The Hague, because a community that plays together explains together.

Which legal questions quantum-AI-shaped music raises for copyright

When artificial intelligence and quantum processes help shape a composition, familiar doctrines wobble: authorship, originality, and the credit owed to human creative direction all need re-examination. The project sits on that fault line, with three collaborators who move between the law school, the laboratory, and the keyboard and treat art as a research instrument. Their earlier joint expedition to Caltech's quantum laboratories was the same instinct pointed at hardware; this project points it at perception.

The full post traces what the VR collaboration imagines for education, science, and the concert hall, why science communication is governance infrastructure, and how the musician-jurists of the Stanford quantum circle keep finding each other at the piano.

Meer lezen
Informatieverzoeken van de Europese Commissie aan ruim 30 AI-bedrijven (augustus 2026): artikel 91 AI Act, boetes tot 3 procent onder artikel 101 en wat Nederlandse afnemers in hun contract regelen

Eind augustus 2026 stuurde de Europese Commissie informatieverzoeken aan meer dan dertig bedrijven die AI-modellen voor algemene doeleinden aanbieden. Op 1 september bevestigde de Commissie die ronde; volgens woordvoerder Thomas Regnier gingen de vragen vooral over veiligheid en auteursrecht. Op 10 oktober berichtte Analytics Insight dat uitvoerend vicevoorzitter Henna Virkkunen had bevestigd dat ook Chinese AI-bedrijven vragen kregen en dat de antwoorden nu worden beoordeeld. Het is de eerste zichtbare toezichtsronde op deze modellen sinds de handhavingsbevoegdheden van de AI Act op 2 augustus 2026 van toepassing werden.

Wat artikel 91 en 101 van de AI Act de Commissie toestaan

Artikel 91 laat de Commissie de documentatie opvragen die aanbieders onder artikel 53 en 55 moeten bijhouden, en alle andere informatie die nodig is om de naleving te beoordelen. Een formeel verzoek vermeldt rechtsgrond, doel, termijn en de boetes voor onjuiste of onvolledige antwoorden. In de berichtgeving circuleert een maximum van 7 procent van de wereldwijde omzet; dat percentage hoort bij de verboden AI-praktijken. Voor aanbieders van deze modellen bepaalt artikel 101 de AI Act-boete op ten hoogste 3 procent van de wereldwijde jaaromzet of 15 miljoen euro, als dat hoger is, en alleen bij opzet of nalatigheid. Ook een onvolledig antwoord op een vragenlijst is op zichzelf beboetbaar.

Waarom het Orkem-arrest van 1989 weer actueel is

In 1989 bepaalde het Hof van Justitie in de zaak Orkem dat de Commissie een onderneming kan dwingen feiten en documenten te leveren, maar niet een overtreding te bekennen. Die grens geldt ook nu de Commissie vraagt hoe een model tegen diefstal is beveiligd en hoe externe evaluatoren toegang krijgen. Het Nederlandse bestuursrecht, dat niet de procedure van de Commissie regelt, kent een vergelijkbare spanning tussen de medewerkingsplicht van artikel 5:20 Awb en het zwijgrecht van artikel 5:10a Awb. Dat zwijgrecht geldt voor wie wordt verhoord met het oog op een bestraffende sanctie, ziet op verklaringen en laat de plicht om bestaande documenten te leveren in stand.

Wat dit betekent voor Nederlandse afnemers en rechthebbenden

Het auteursrechtspoor richt zich op aanbieders die de verplichte samenvatting van hun trainingsdata niet publiceerden. Voor uitgevers en fotografen is die samenvatting een openbaar aanknopingspunt om na te gaan of beschermde werken mogelijk zijn gebruikt ondanks een opt-out onder artikel 15o Auteurswet; voor bewijs is doorgaans meer nodig. Bedrijven die een model inkopen, regelen in hun contract met een AI-leverancier documentatie, melding van toezichtsmaatregelen, continuïteit, trainingsdata en hun eigen rol. Het artikel werkt die vijf punten uit en laat zien welke bevoegdheden de Commissie heeft als zij een model wil laten evalueren of van de markt wil halen.

Meer lezen
Katie Liu and Mauritz Kop Play as House Pianists at the Stanford Law Neukom Terrace Opening (Spring 2024)

Institutions reveal themselves in their ceremonies. When Stanford Law School opened a new terrace at the William H. Neukom Building in the spring of 2024, it turned to two members of its own quantum-governance community for the music, and the result says something about how interdisciplinary culture actually gets built. The scene was modest by design, a piano, a terrace, an audience of colleagues, and for that reason it repays a closer look.

Who played: two quantum-policy collaborators who are also trained musicians

Katie Liu and Mauritz Kop collaborate by day on quantum law and policy within the Stanford responsible-quantum orbit, the same circle whose research and conferences this blog has chronicled for years. Both are also serious musicians. Kop's published work includes music law, and his training in music preceded his Stanford fellowship; Liu is a Stanford student who pairs computer science with music. House-pianist duty at a terrace opening brought the two registers of their collaboration, analytical and expressive, onto one stage.

Why a law school working on quantum and AI benefits from a piano

The best argument is practical. Fields like quantum technology and artificial intelligence demand collaboration across physics, law, computer science, and ethics, and that collaboration runs on trust formed in informal settings. Shared music-making is among the oldest trust technologies humans have. The musical thread in this community surfaced earlier in the live quantum-art demonstration at TUM's Festival of Ideas, where art and science shared a single stage.

How the Neukom Building was designed for gatherings like this one

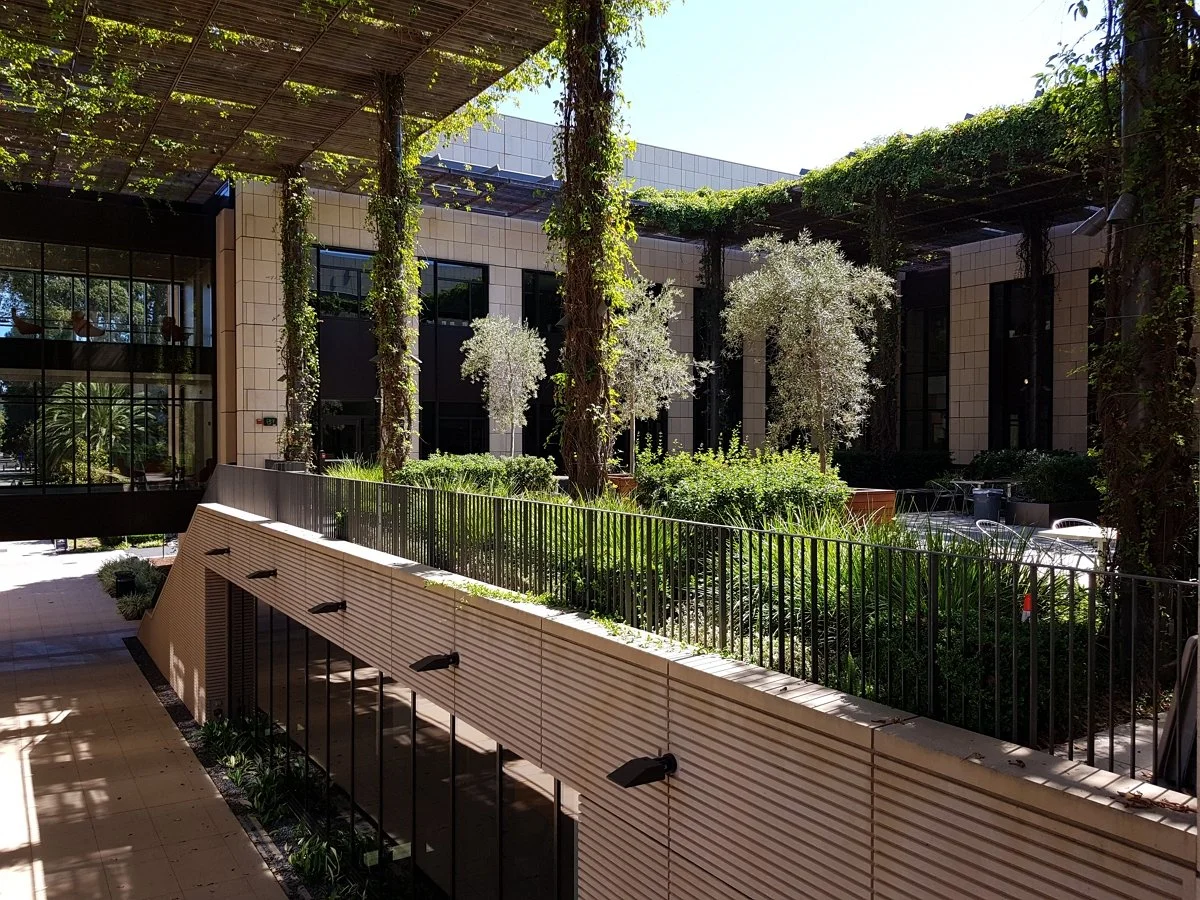
The William H. Neukom Building was designed around gathering: a courtyard, an elevated garden, and connecting bridges, a piece of campus architecture that treats community as infrastructure. Its wings pinwheel around the garden, its bridges are glass, and the whole composition assumes that people who see each other will talk to each other. A terrace opening scored by two resident pianists is that design philosophy in use.

The full post tells the story of the opening, the pianists' double lives between quantum governance and repertoire, and why this blog treats such moments as evidence of a research community's character.

Meer lezen
Prof. Mauritz Kop Invited to Speak at Quantum Innovation 2026 in Nagoya on Responsible Quantum Innovation and the Post-Quantum Transition

Prof. Mauritz Kop has been invited to speak at Quantum Innovation 2026, the International Symposium on Quantum Science, Technology and Innovation, held from December 8 to 11, 2026 at WINC AICHI in Nagoya. The symposium is organized by Japan's Quantum Technology Innovation Hubs with the support of the Government of Japan and JST. Kop closes the session on Practical Quantum Computing on December 8 with a talk on the legal and governance side of quantum security, titled Before Q-Day: Responsible Quantum Innovation, Standards, and the Post-Quantum Transition.

Japan's National Quantum Symposium Comes to Nagoya

Co-organized by Japan's Cabinet Office, three ministries, JST, RIKEN, AIST, NICT, Q-STAR, and leading universities, and sponsored by Fujitsu, Toyota, Toshiba, and Hitachi, the symposium covers quantum computing, sensing, and cryptography over four days, with a closing day on Japan's Moonshot goal of a fault-tolerant quantum computer. The program spans quantum computing, the post-quantum transition, and quantum networks. Keynotes come from Dorit Aharonov, Amir Yacoby, and Hoi-Kwong Lo, and the invited speakers include Elham Kashefi, Google Quantum AI, IonQ, Intel, and RIKEN. A Japan-Netherlands matchmaking workshop on December 9 links the Dutch and Japanese ecosystems, and Kop will also visit a quantum computer in Japan with the delegation. Participation is free; registration closes on November 22.

Standards, Certification, and the LSI Test for the Post-Quantum Transition

Following two talks on quantum cryptanalysis, Kop speaks from 5:40 to 6:10 PM Japan time on responsible quantum innovation, standards, and the post-quantum transition. He brings Stanford RQT's foundational work, the Quantum-ELSPI framework, and the LSI test from his Nexus paper, which asks that security measures be least trade-restrictive, security-sufficient, and innovation-preserving. Nagoya joins his forthcoming engagements at CIGI, the University of Virginia, and ACM. Our article also profiles Japan's quantum computers at RIKEN, Fujitsu, Quantinuum, and IBM, and a panel on certifying quantum key distribution.

Meer lezen